
CISAはオンプレミス版SharePoint Serverの脆弱性(CVE-2026-45659)の悪用を確認し、緊急パッチ適用を指示。一般権限でリモートコード実行が可能で、早急な対応が必要とされる。
07/08 09:29
Linuxカーネルv6.4以降に影響する脆弱性「Bad Epoll」が公開。99%の確率でroot権限を奪取可能で、最先端AIモデルの監査もすり抜けていた。修正パッチの適用が推奨されている。
07/08 09:29
米政府とAI大手5社が8月1日を目処に安全性基準の合意を目指す。事前審査枠組みに加え、初の共通「脱獄」脆弱性評価尺度(CJS)を導入し、不透明な規制リスクの解消を図る。
07/07 11:34
インド政府がAppleサプライヤーへのサイバー攻撃を捜査。流出した機密文書から、次期「iPhone 18 Pro」に自社製「C2」とQualcomm製の異なるモデムが地域別に搭載される可能性などが浮上している。
07/06 12:51
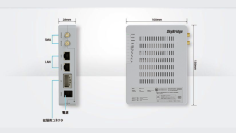
セイコーのIoTルーター「SkyBridge MB-A100/A110」に深刻なOSコマンド注入の脆弱性が判明。サポート終了に伴い修正パッチは提供されず、速やかな移行やWebUI無効化などの回避策が推奨されている。
07/06 12:14
FBIとGoogleなどが、スマートTVなど200万台の家庭用機器を勝手にプロキシ化し、スパイやハッカーに貸し出していた巨大ボットネット「NetNut」を共同で解体した。
07/05 22:41
インド政府は詐欺やなりすまし対策を理由に、WhatsAppの新機能「ユーザー名」の導入を一時停止し、TelegramとSignalにも調査を拡大。メッセージングアプリの設計に対する異例の介入となっている。
07/05 16:38
Googleが発表した「Android Halo」は、AIエージェントを専用コンテナに隔離して実行するAndroid 17の新機能。他のアプリへのアクセスを防ぎつつ、ステータスバーから進捗確認や操作が可能になる。
07/04 07:26

GitHubは、全公開リポジトリから企業の漏洩認証情報をリアルタイムで検知・紐付けする「Public Monitoring」のパブリックプレビューを開始した。追加費用なしで利用できる。
07/04 07:15
Googleはスウェーデンで約15億ドルの賠償を命じられ、韓国でもアプリ市場での独占的行為で告発され、世界的な独禁法包囲網が強まっている。
07/03 23:10
FortiGateの認証情報を窃取する「FortiBleed」が、ランサムウェア「INC Ransom」および「Lynx」の侵入経路になっていることが判明。43万台が標的とされ、早急な対策が求められる。
07/03 16:38
AIコーディングエージェントが検証なしにパッケージを導入する隙を突き、ハルシネーションやプロンプトインジェクションを悪用したサプライチェーン攻撃が急増しており、CISAなども対策を呼びかけている。
07/02 21:20

Claude Codeが中国系プロキシ利用者を識別する隠し信号をシステムプロンプトに埋め込んでいたことが発覚し、Anthropicは修正版をリリースしたが、開発者からの信頼を損ねる事態となっている。
07/02 13:10
AppleはAIによる脆弱性悪用の高速化に対抗するため、7月予定の修正パッチを前倒しした「iOS 26.5.2」を急遽リリースし、ユーザーに早期のアップデート適用を呼びかけている。
07/02 13:10

Microsoftは、偽のPerplexity Chrome拡張機能が、正当な2つの権限を組み合わせてアドレスバーへのキー入力をすべて外部サーバーに送信していたと発表した。現在はストアから削除されている。
07/01 15:51

Microsoftは画像やフォントにマルウェアを隠す「StegoAd」キャンペーンのEdge拡張機能119個を削除した。最大260万ユーザーに影響した可能性があり、同社は確認を呼びかけている。
07/01 15:49
FBIらは、Signalのバックアップ復元キーを狙うロシア情報機関のフィッシング攻撃に警告を発し、関与グループの特定と最大1000万ドルの懸賞金を発表した。
06/30 20:47
中国の奇虎360がAI脆弱性探索ツールを発表したが、中国法により発見されたゼロデイ脆弱性は48時間以内に政府へ報告する義務があり、国家のインテリジェンスに直結する懸念が指摘されている。
06/30 18:16
米商務省はAnthropicの「Claude Mythos 5」を重要インフラ防衛向けに限定復旧させたが、一般向けの「Fable 5」は停止を継続している。
06/29 18:57
Linuxカーネルの脆弱性「DirtyClone」の詳細な実証コードが公開され、痕跡を残さずにルート権限を奪取される危険性があるため、管理者は関連パッチの完全な適用が推奨される。
06/29 18:52
SentinelOneが公開した北朝鮮関連のmacOSマルウェア「Gaslight」は、38個の偽エラーメッセージを用いてAI解析ツールにセッション異常と誤認させ、解析を中断させるプロンプトインジェクションを搭載している。
06/29 18:52
Calendlyなどの正規SaaSの通知機能を悪用し、メール認証を突破してホテルにマルウェアを送り込む「認証ロンダリング」攻撃について、Microsoftなどが警告している。
06/28 16:14
STマイクロは、将来の量子コンピュータによる解読脅威に備え、耐量子暗号アクセラレーターやNFC、eSIMなどを1チップに統合したモバイル向けセキュリティチップ「ST54M」を発表した。
06/28 16:12
米大統領令による2030年の耐量子暗号義務化を受け、Cloudflareは2029年までの完全移行ロードマップを発表し、民間企業を含めた早期の「量子影響インベントリ」実施と対策を呼びかけている。
06/26 18:03
Cisco SD-WAN Managerのゼロデイ脆弱性を悪用し、CSVファイル1つでroot権限を奪取する高度な攻撃について、米Mandiantが分析結果を公開し、パッチ適用前の証拠保全を呼びかけている。
06/26 17:59
 前へ戻る


