上場企業の個人情報漏えい、2026年は過去最多の215件―10月だけで109件、佐川急便は最大5,323万件
2026年11月9日 12:04

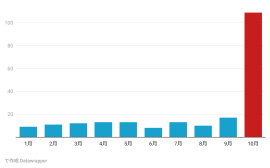
2026年の月次の情報漏洩・紛失事故の発生件数の推移を示す図 (出典:東京商工リサーチ)[写真拡大]
上場企業とその子会社が公表した個人情報の漏えい・紛失事故は、2026年1〜10月の累計で215件に達し、年間の過去最多を更新した。東京商工リサーチ(TSR)が9日発表した調査(速報値)で分かった。これまで最多だったのは2012年の集計開始以来、2024年の189件で、今年は10カ月でそれを上回った。漏えいした個人情報は累計で約3億5,000万件にのぼる。前年1年間の約3,063万件の10倍を超えた。
月別に見ると、9月までは月8〜17件で推移していた。それが10月は109件に急増し、年間累計の半数を超えた。事故の大型化も目立つ。1,000万件以上の事故は10件あり、このうち6件が10月に集中した。1,000万件以上の事故は前年はゼロで、2012〜2025年の14年間を合わせても3件だった。100万件以上1,000万件未満の事故も29件と、前年の6件から約5倍に増えた。
最大はSGホールディングス傘下の佐川急便だった。ウェブサイトの「お荷物問い合わせサービス」が不正アクセスを受け、最大5,323万件(重複を含む)が漏えいした可能性がある。これは、それまで最大だったベネッセホールディングスの約3,504万件の約1.5倍にあたる。2番目はメール配信システムを提供するユミルリンクの5,162万件で、同社のサービスを使う企業や自治体の顧客情報にも影響が広がった。良品計画の2,726万件、BASE子会社のEストアーの2,335万件、ソースネクストの2,251万件がこれに続く。1,000万件以上の10件のうち9件は不正アクセスが原因だった。
TSRによると、11月以降も大型の漏えい事故が相次いで明らかになっている。政府はサイバー対応の特設サイトを設けて対策を強めているが、セキュリティの専門企業を抱えるグループでさえ、不正アクセスに気付くまで2カ月以上かかった例もあった。TSRは、企業にはセキュリティ対策に加えて「有事の際の危機管理能力」が問われていると指摘している。
スポンサードリンク

