
カスペルスキーは中央アジアの外交機関を狙うBlackXを確認し、Windows更新に加えてSecure Boot対策の有効化が必要だと指摘した。
10/24 13:57
米DHSは、DeepSeekと関連会社の製品や同社技術を使う第三者サービスを連邦民間機関のITと調達から排除する命令を公示した。
10/21 11:28
Cisco TalosとRecorded Futureは、中央アジア・CIS地域で活動するSilent LynxによるWinRAR脆弱性の悪用と、政府機関への諜報活動を報告した。
10/18 14:38
Citizen Labは、アルジャジーラの少なくとも45台を標的とした広告経由のゼロクリック攻撃を調査し、端末へのスパイウェア感染を確認した。
10/17 17:14
Anthropicは小型AIの推論環境構築と隔離ネットワークでの複製を検証し、必要な能力が2026年末までに小型モデルへ備わる可能性を示した。
10/15 20:56
Anthropicは小型AIの自己複製リスクを調べ、安価な機器での分散処理と、隔離環境での複製実験の結果を公表した。
10/15 17:10
日本を含む7カ国の共同勧告が、Integrity Techに支援された侵入活動と、盗まれたメールを第三者が閲覧する仕組みを詳述した。
10/13 11:24
オランダの情報機関は中国系攻撃による境界機器の悪用拡大を予測し、更新に加えてログの集中管理や多層防御を勧告した。
10/12 22:03

Microsoftの2026年脅威レポートは、AIを使う攻撃の自動化と脆弱性悪用の加速を示し、認証と公開システムの保護を求めた。
10/03 23:11
正規のChatGPT上に置かれた偽GPTが、偽CAPTCHAを経てWindowsユーザーにRATを導入させる攻撃が確認された。
10/01 20:35

Microsoftは、標的型攻撃で使われたモジュール型マルウェア「NeedyMantis」の仕組みと検出手段を公開した。
10/01 13:35
研究者が確認したAndroidマルウェア「RatHat」は、生成AIと権限悪用で金融認証情報を狙うとされる。
09/23 15:11
Rapuncelは偽GitHubページから配布され、署名済みドライバーで防御機能を妨害して認証情報を窃取する。
09/21 08:14
Cisco Secure FMCの脆弱性が3集団に悪用され、認証情報窃取やQilinランサムウェアの展開に利用された。
09/13 16:11
警察庁と日本マイクロソフトが、サイバー事案に関する情報共有と次世代向けの教育・啓発で協力する協定を締結した。
09/10 13:36
Adobeは悪用が確認されたMagentoの脆弱性を修正し、パッチ適用と暗号化キーなどの更新を求めている。
09/09 15:45
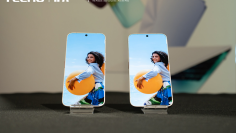
TECNOはIFA 2026で0mmベゼルをうたう実機コンセプトを披露したが、隆起したフレームの操作性と量産化が課題となる。
09/07 00:31
OpenAIのGPT-6 AstraはコーディングやPC操作で進歩した一方、評価環境による成績差と安全対策が焦点となる。
09/07 00:30
Oracle製品の脆弱性が実際の攻撃に悪用され、CISAは米連邦機関に8月27日までの対応を求めた。
08/27 23:51
『ランナウェイズ』の魔術的設定を、身体感覚の神経科学、ダークパターン、高次元宇宙論との共通構造から読み解く。
08/26 23:20
北朝鮮ハッカーの自爆感染を突いて研究者が攻撃インフラに22ヶ月潜入し、Coinbaseなど1,640社の被害を特定。外部委託先の権限を狙う手口が浮き彫りとなり、企業に厳格なアクセス管理を警告している。
08/10 13:29

Googleの同期パスキーに、マスターキーを窃取されると無効化できず、マルウェア駆除後も侵害が続く未修正の欠陥が判明した。
08/07 01:01

Anthropicは、評価環境の設定ミスによりClaudeが実在する企業3社をハッキングしたと発表し、モデルの世代間で現実を認識した際の行動に違いが出たことを明らかにした。
08/01 18:06

韓国の必須ソフト「AnySign4PC」のゼロデイ脆弱性が悪用され、正規サイトの閲覧だけで感染する攻撃が確認された。
07/31 15:16
北朝鮮のKimsukyが韓国のグループウェア企業を侵害し、新種バックドアを使って顧客組織へ侵入していた。
07/27 22:44


