Insignary、PHP・Node.jsの脆弱性の無料検査ツール「insignary-chk」を提供開始
配信日時: 2026-11-04 17:02:14
PHP2Shell・Node2Shellのランタイム脆弱性、無料ツールで影響有無を確認
【2026年11月4日:カナダ・トロント報道発表資料抄訳】
独自のバイナリ解析技術によりOSSのセキュリティリスクを可視化するInsignary Inc.(本社:カナダ・トロント、CEO:キム・テクワン、以下Insignary)は、このたび公表されたPHP・Node.jsのランタイム脆弱性「PHP2Shell」「Node2Shell」の影響有無を無料で検査できるツール「insignary-chk」を公開しました。
「insignary-chk」は、Insignaryウェブサイト(insignary.com)のFree Toolsメニューから無料でダウンロードできます。同メニューでは、AI生成コードを検出する無料デモ「AI Code Detector」も併せて提供しています。
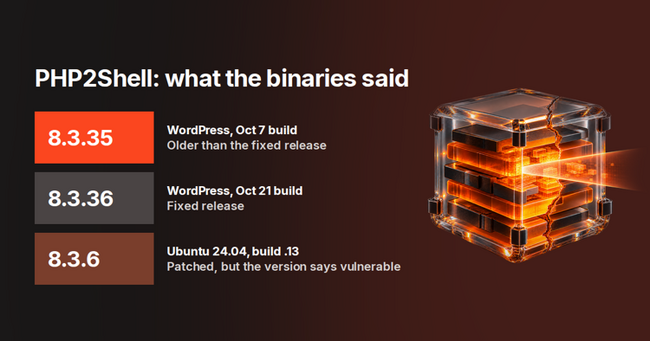
[画像1: https://prcdn.freetls.fastly.net/release_image/186906/2/186906-2-7fc98575222fe149ff559cc7e52a3fc5-750x394.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
PHP2Shellは、PHPランタイムにおける2件の欠陥(CVE-2026-109618、CVE-2026-109619)で、認証なしでのリモートコード実行が可能とされています。PHP 8.2~8.5系、およびPHP-FPM・Apache mod_php・php-cgiなどWebリクエストを処理する構成が影響を受けます。ランタイムレベルの欠陥であるためコードレビューだけでは検出が難しく、ベンダー製ソフトウェアやコンテナイメージに含まれるPHPまで把握する必要があります。修正済みバージョンはPHP 8.5.12、8.4.27、8.3.36、8.2.35です。Node2Shell(CVE-2026-111497)は、Node.jsに組み込まれたBrotliの伸張処理における境界外書き込み(out-of-bounds write)の欠陥で、細工された圧縮データの処理時にリモートコード実行につながる可能性があるとされています。影響を受けるのはNode.js 22.x、24.x、26.xで、それぞれ22.23.4、24.22.1、26.12.1で修正されています。サポートが終了している20.x以前のバージョンには修正版が提供されないため、サポート対象バージョンへの移行が必要です。
【無料検査ツール「insignary-chk」の特長】
「insignary-chk」は、Linuxサーバーおよびコンテナ環境を対象に、両脆弱性の影響有無を検査する無料ツールです。インストール作業や会員登録は不要で、ダウンロード後すぐに検査を開始できます。検査時に収集した情報は外部に送信しないため、セキュリティ要件の厳しい環境でも安心して利用できます。検査結果は優先度順に表示され、緊急対応が必要な項目から確認できます。
[画像2: https://prcdn.freetls.fastly.net/release_image/186906/2/186906-2-b4fba4063c6533e2ee243daf3482e814-750x559.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
検査レポートの冒頭には、今すぐ対応が必要な項目、インストール済みだが実行されていないため早めの対応が推奨される項目、手動での確認が必要な項目の件数が表示され、その下に検査したサーバー・イメージごとの詳細結果が続きます。
Insignaryは、ソースコードがなくても納品ソフトウェアやコンテナイメージ、機器ファームウェアに含まれるコンポーネントとバージョンを特定できるバイナリベースのソフトウェア構成分析(SCA)技術を、主力製品Clarityに展開してきました。当社のSBOM管理製品Clarity SCは、複数のSCAツールやベンダーSBOMを一元管理することで、新たなCVEが公表された際にも再スキャンなしで影響範囲を確認できます。また近日中に、SBOMをもとに稼働中のサーバーの脆弱性を確認するランタイムSBOM検査機能もClarityに追加される予定です。insignary-chkは、PHP2ShellとNode2Shellの2件の脆弱性に特化し、誰でも無料で検査できるよう同社が別途開発したツールです。
Insignary CEOのキム・テクワン(Taek Wan Kim)は、「PHP2ShellやNode2Shellのようにランタイムレベルで発生する脆弱性は、コードを見るだけでは見つけにくい」としたうえで、「既存の環境に手を加えることなく数分で影響有無を確認できる無料ツールを提供することで、企業がまずリスクを把握し、対応できるよう支援したい」と述べています。
【「ECONOSEC JAPAN 2026」に出展】
Insignaryは、2026年11月4日(水)・5日(木)に東京国際フォーラムで開催される「ECONOSEC JAPAN 2026(経済安全保障対策会議・展示会)」に出展します。11月5日(木)には、当社SVPの菊井が「ソフトウェア供給網防衛-SBOMを活かす脆弱性管理」と題した講演を行うほか、ブースでInsignary Clarityシリーズをご紹介します。
https://econosec.jp/
【Insignaryについて】
Insignary Inc.は、バイナリコンポジション分析およびソフトウェアサプライチェーンセキュリティを専門とする、トロント拠点のサイバーセキュリティ企業です。当社の特許取得済み技術により、組織はソースコードへのアクセスなしに、コンパイル済みバイナリから直接、オープンソースソフトウェアコンポーネント、脆弱性、およびソフトウェアの来歴を特定することができます。当社のフラッグシップ製品である「Insignary Clarity」は、バイナリ解析およびソフトウェアコンポジション分析機能を提供し、組織がデプロイ済みソフトウェアの内容を検証し、ソフトウェアサプライチェーンガバナンスを強化することを可能にします。さらに「Insignary Clarity AIR」は、このケイパビリティをAI領域へと拡張し、AIモデル、AIが生成したソフトウェア、およびAI駆動の開発環境に関連するリスクの特定・評価・管理を支援します。
当社は、世界中の企業、政府機関、ソフトウェアベンダーにサービスを提供しており、欧州のBearingPoint、日本のCybertrust JapanおよびTechMatrix、ならびにTMA Solutionsをはじめとする戦略的投資家およびパートナーの支援を受けています。グローバルなパートナーエコシステムを通じて、Insignaryは北米、欧州、アジア全域におけるソフトウェアサプライチェーンセキュリティの取り組みを支援しています。詳細はwww.insignary.comをご覧ください。
PR TIMESプレスリリース詳細へ
スポンサードリンク
「Insignary, Inc.」のプレスリリース
スポンサードリンク
最新のプレスリリース
- FC町田ゼルビア『スポニチマッチデー』 開催!11/04 23:00
- 社会福祉法人 絆友会主催「東京都保育士等キャリアアップ研修(集合型研修)」受講生への感謝を込めて!「学び応援プロジェクト」実施中11/04 21:45
- 1ヶ月無料で株式会社コピーライターの社員になれます。たくさん実績をつくって名を上げましょう。上場企業と仕事する社員も誕生【初月無料キャンペーン開催】11/04 21:45
- 学生情報センターのサステナビリティ推進 本社・全国営業拠点で使用する電力の100%実質再エネ化を開始11/04 21:15
- パナソニックのエアコン事業70周年11/04 21:15
- 最新のプレスリリースをもっと見る

