サイバーセキュリティ総研のAI-SOC基盤「FastTriage」、累計導入企業数が500社を突破 XDRへの対応も強化
配信日時: 2026-11-04 15:27:33
EDRに加え、FortiGate・Cloudflare・Microsoft Entra IDなどのアラートもAIが24時間365日で一次判定。XDRへの対応を強化し、人のアナリストと分担して監視を担う
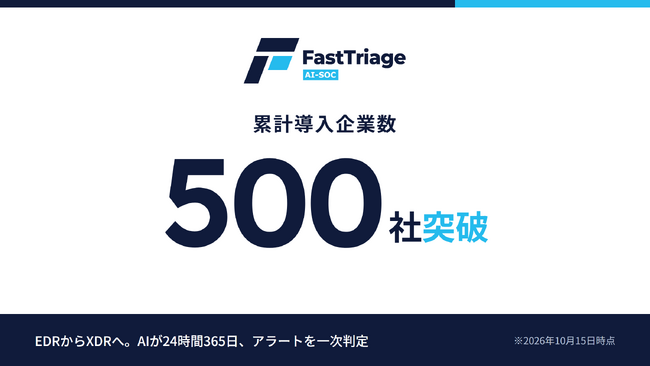
株式会社サイバーセキュリティ総研(本社:福岡県福岡市中央区、代表取締役:山口啓、以下「当社」)は、当社のMDR(マネージド検知・対応)サービスを支える独自AI-SOC基盤「FastTriage(ファストトリアージ)」の累計導入企業数が、2026年10月15日時点で500社を突破したことをお知らせします。FastTriageは、SentinelOne、CrowdStrike、MicrosoftDefenderを含むEDRのセキュリティ製品が出すアラートをAIが24時間365日で一次判定し、必要な場合は端末の隔離まで行います。現在はEDRに加え、FortiGateなどのネットワーク機器、Cloudflare、Microsoft Entra IDといったID・クラウドのアラートもまとめて判定するXDRへの対応を強化しています。専任のセキュリティ担当者を置きにくい中小企業を中心に導入が広がっています。
[画像: https://prcdn.freetls.fastly.net/release_image/152742/13/152742-13-75302cb92cd8ff44c18c78104dca32c1-2400x1350.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
背景:EDRを入れても「アラートを見る人がいない」
ランサムウェアなどの被害が企業規模を問わず続くなか、EDRを導入する中小企業が増えています。一方で、夜間や休日に出たアラートを判断できる人がおらず、対応が翌営業日になるという声を多く聞いてきました。FastTriageは、この「アラートが出てから人が見るまでの空白」をAIで埋めるために開発した基盤です。
FastTriageの特長
AIが24時間365日で一次判定:
アラートをAIが即座に分析し、一次対応完了まで平均5分です。必要な場合はAIの判断で端末を隔離します。
AIと人の分担:
日中は当社のアナリストがAIの判定を確認し、お客さまへの報告や復旧の支援を行います。有人の24時間365日対応もオプションで選べます。
EDRからXDRへ、対応範囲を拡大:
端末のアラートに加え、ネットワーク・クラウド・IDのアラートも横断して判定するXDRへの対応を強化しています。端末はSentinelOne・Microsoft Defender・CrowdStrike、ネットワーク・クラウドはFortiGateなどのFortinet製品・Palo Alto Networks・Cisco・Check Point・Cloudflare、IDはMicrosoft Entra ID・Active Directory・Okta・Google Workspaceに対応しています(順次拡大中)。複数の製品のアラートを突き合わせることで、端末だけでは見えない不正ログインや社外からの侵入の兆候も捉えます。
規模と予算に合わせた3プラン:
AI-SOC/Smart/Standard から選べます。導入実績累計導入企業数:500社(2026年10月15日時点)2026年10月、FastTriageを使った「お助け隊パック」がIPAのサイバーセキュリティお助け隊サービスに登録されました(登録番号 2026-001)。2026年11月、当社はデジタル化・AI導入補助金のIT導入支援事業者に採択され、お助け隊パックは同補助金の対象ツールとして登録されています。
今後の展開
対応製品の拡大を進め、端末・ID・ネットワークのアラートをまとめて判定できる範囲を広げていきます。あわせて、補助金を活用できるお助け隊パックを通じて、これまでEDRの運用に手が回らなかった中小企業への提供を広げます。
代表コメント
「セキュリティ製品を入れただけでは、会社は守れません。アラートに気づき、判断し、動く人が必要です。その役割をAIと人で分担し、中小企業でも無理なく続けられる形にしたのがFastTriageです。500社のお客さまに選んでいただいたことに感謝し、これからも対応範囲と品質を磨いていきます。」(代表取締役 山口啓)
PR TIMESプレスリリース詳細へ
スポンサードリンク
「株式会社サイバーセキュリティ総研」のプレスリリース
スポンサードリンク
最新のプレスリリース
- FC町田ゼルビア『スポニチマッチデー』 開催!11/04 23:00
- 社会福祉法人 絆友会主催「東京都保育士等キャリアアップ研修(集合型研修)」受講生への感謝を込めて!「学び応援プロジェクト」実施中11/04 21:45
- 1ヶ月無料で株式会社コピーライターの社員になれます。たくさん実績をつくって名を上げましょう。上場企業と仕事する社員も誕生【初月無料キャンペーン開催】11/04 21:45
- 学生情報センターのサステナビリティ推進 本社・全国営業拠点で使用する電力の100%実質再エネ化を開始11/04 21:15
- パナソニックのエアコン事業70周年11/04 21:15
- 最新のプレスリリースをもっと見る

