「国が出した11月5日(木)の注意喚起と11月6日(金)の緊急対策パッケージ」に関して、「経営・情報システム・開発運用」のそれぞれの立場で確かめられる対応表を公開
プレスリリース発表元企業:合同会社SecuROI
配信日時: 2026-11-10 09:31:06
【監査役協会の1,528社調査もあわせて1枚に】経営は着眼点6区分、情報システムは3章8項目、開発運用は9施策。当社の公開資料のどこで確かめるかを示す対応表です。Excel と PDF。
[画像: https://prcdn.freetls.fastly.net/release_image/187370/14/187370-14-b4fa0210032f4ac99490a3fb57de4583-1200x630.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
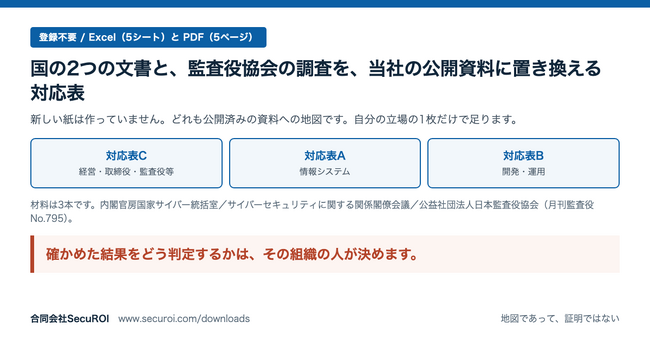
合同会社SecuROIは2026年11月10日(火)、国が11月5日(木)と6日(金)に出した2つの文書と、日本監査役協会の調査について、経営・情報システム・開発運用のそれぞれの立場で自社のどこを確かめるかを示す対応表を公開しました。Excel 5シートと PDF 5ページです。
材料は3本です。2026年11月5日(木)に国家サイバー統括室が出した注意喚起、翌11月6日(金)に関係閣僚会議で策定された緊急対策パッケージ、そして2026年10月29日(木)に日本監査役協会が公表した調査です。国が2日で2つの文書を出し、調査には1,528社が回答しています。
読み手は3層です。経営は対応表C、情報システムは対応表A、開発と運用は対応表B。自分の立場の1枚だけで足ります。新しい紙は作っていません。どれも公開済みの資料への地図です。
なぜ今か
緊急対策パッケージは4つの柱でできています。その背景に、原文でこう書かれています。「既知の脆弱性の放置、ウェブサイト等の設定不備、アプリケーション開発時のセキュリティ対策の不足など、自組織・委託先の基本的な対策の不備が多くの事案に共通」
11月5日(木)の注意喚起も、背景を「モバイルアプリ開発時のセキュリティ対策不足、ウェブサイト等の設定不備、サポートが終了しているソフトウェアや既知の脆弱性が未対策のソフトウェアの継続使用」としています。
どちらも、新しい攻撃の話ではありません。基本的な対策の不備の話です。
当社が2026年11月9日(月)に公開した「判定の台帳と組む手順」と地続きです。見つけた後に誰がどう決めるかを決めていなければ、見つける数を増やしても詰まります。
配布物(公開資料)の使う順と、置き場所
対応表C・A・B(Excel・5シート/PDF・5ページ)・Excel https://www.securoi.com/whitepapers/cyber-response-map.xlsx
・PDF https://www.securoi.com/whitepapers/cyber-response-map.pdf
Excel は5シートです。最初に開くシートと、その先で使う当社の資料を、立場ごとに案内しています。
1 経営・取締役・監査役等 対応表C(監査役協会の着眼点6区分)
→ 取締役・監査等委員が執行側に聞く17の問い(PDF)
https://www.securoi.com/whitepapers/board-oversight-questions.pdf
対応表C の各行に、17の問いの番号を書いています。
2 情報システム 対応表A(注意喚起の3章8項目)
→ 国の注意喚起 対応点検表(2026年10月版)
Excel https://www.securoi.com/whitepapers/security-checklist-2026-10.xlsx
PDF https://www.securoi.com/whitepapers/security-checklist-2026-10.pdf
→ 判定の台帳と組む手順
Excel https://www.securoi.com/whitepapers/vuln-triage-ledger.xlsx
PDF https://www.securoi.com/whitepapers/vuln-triage-ledger.pdf
対応表A の各行に、点検表の問いの ID と、台帳の工程の番号を書いています。
3 開発・運用 対応表B(緊急対策パッケージの9施策)
→ 対応表B は、9施策それぞれに「今週できること(当社の考え)」を1行ずつ置いた表です。そのうち1行は同じ Excel の対応表A を、もう1行は判定の台帳と組む手順(上の Excel)の「AI に渡す指示」シートを指しています。残る7行は、施策ごとに自社で先に決める手を書いています。
4 全員 出典
PDF は同じ内容の5ページです。Excel と PDF は同じ1本の元データから作っています。
上に出した資料は、当社のダウンロードのページに同じ名前で並んでいます。
・公開している資料の一覧 https://www.securoi.com/downloads
同じページには、委託先に聞く7つの問い(点検表の Excel に同梱)と、AI に仕事を任せるときの、人の側の決まり(Markdown)もあります。
対応表C(経営・取締役・監査役等)
監査役協会の報告書にある着眼点6区分に、当社が公開している「17の問い」を当てました。区分ごとに、執行側へ聞く言葉と、調査で分かっている割合を並べています。経営課題:取締役会等で定期報告がされていない会社が43.7%(Q1・回答1,527社)。
管理体制:独立した専門組織が設置されていない会社が53.7%(Q6・回答1,525社)。
侵入後:サイバー攻撃を想定した BCP を策定していない会社が56.7%(Q12・回答1,513社)。
サプライチェーン:監査役等が確認していない・報告を受けていない会社が38.4%(Q16-1・回答1,497社)。
監査活動:以前から特に監査対象にはしていない会社が26.6%(Q17・回答1,498社)。
有事対応:攻撃を受けた270社のうち、監査役等への第一報が発生当日から1日後だった会社が47.8%(Q25)。この47.8%だけは、できている側の割合です。
経営の方は、「着眼点」と「執行側へ聞く言葉」の2列・6行だけで足ります。5分で読み終わります。
聞いたときに物が出てこない「はい」は、「分からない」と同じです。これは17の問いの前書きに書いた線で、この表でも変えていません。
数の読み方(3つ)
母数は設問ごとに違います。調査全体の回答は1,528社ですが、6区分の母数は1,527/1,525/1,513/1,497/1,498/270で、同じ数字はひとつもありません。だから割合のたびに設問番号と回答社数を書いています。区分6の47.8%だけ、向きが逆です。報告書は「裏を返せば、半数近くの会社では監査役等への第一報が2日後以降にずれ込んでいる」と書いています。母数の270社も全社ではなく、サイバー攻撃を受けた会社だけが答えた設問なので、ほかの5区分とは比べられません。
対応表A(情報システム)
11月5日(木)の注意喚起の3章8項目に、当社の点検表61問のうち24問と、判定の5工程を当てました。項目の見出しは原文のままです。章の名前だけ、表の列に収まらないので短くしています。3章の原文は出典のシートに書きました。1 運用・管理の3項目には、社外に面した機器とソフトの一覧、悪用されている脆弱性が残っていないか、直す期限を決めて守っているかなどを当てています。
2 設計・開発の3項目には、他社スクリプトの一覧と変化の検知、公開 API の一覧、他人のデータが見えないかなどを当てています。
3 サプライチェーンの2項目には、委託先の一覧と点検、委託先アカウントの多要素認証と接続元の限定などを当てています。
8項目を順にやる必要はありません。自社で薄いと感じる章から1つ選び、工程と「別の方法で確かめる所」の2列を先に読んでください。
当社の資料の外で確かめる6つ(先に分けました)
対応表A の右端の列は、注意喚起の8項目ごとに「当社の点検表で確かめられる所」と「別の方法で確かめる所」を先に分けた列です。点検表で済むと思って進め、後から足りないと分かるのを防ぐためです。別の方法で確かめる所は6つあります。ライブラリの深さ(何段目まで追うか)は、依存を管理するツールの側で決める所です。点検表は「一覧があるか」までを問います。
「業務上不要な機能」を外す判断は、その業務を担当する部門が決める所です。点検表は「一覧と公開設定」までを問います。
AI に診断させる所は、当社の別の資料「判定の台帳と組む手順」の「AI に渡す指示」シートで扱っています。
設計段階のレビューの進め方は、開発の工程の中で決める所です。
公開前の外部診断は、診断の事業者に頼む所です。
構成の一覧(SBOM)の出力は、ツールで出す所です。当社もまだ手作業で、自動にしていません。
6つは、注意喚起の項目に軽重を付けたものでも、当社の意見でもありません。当社の資料が及ぶ範囲を先に示しただけです。この列があるので、対応表A を開いた人は、点検表で確かめる所と、別の担当や外部に回す所を、最初から分けて動けます。
対応表B では、量子暗号・医療・学校・通信事業者向けの施策を対象から外しています。当社の資料が、一般的なクラウド基盤の上で動くウェブアプリ・API・データベースを持つ企業向けのものだからです。対応表C は、6区分とも17の問いが当たりました。
対応表B(開発・運用)
緊急対策パッケージのうち、企業の側に影響するか、使える窓口が増える9施策を選びました。施策の見出しと担当・時期は原文のままです。そこに「今週できること(当社の考え)」の列を足しています。パッケージは企業に義務を課すものではありません。施策の多くは府省がやることです。だから「今週できること」は当社が考えて足した列で、国がそう言っているわけではありません。
施策の総数は書いていません。原本のテキストから数えようとしたところ、式を変えるたびに違う数になりました。原文は改行の都合で見出しが2行に分かれ、入れ子の番号も行頭に来ます。数えられなかったので、「4つの柱」までにしました。
サプライチェーンの評価制度について
緊急対策パッケージは、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS)を3か所で名指ししています。評価制度は令和9年3月頃に運用開始で、その後に取得企業へ関係情報を求められる仕組みを導入するとあります。IPA が告知している「2027年3月の登録申請受付開始予定」とは別の語なので、混ぜていません。
当社は SCS の準備ガイドを公開しています。
当社の現在地
当社も、この対応表A を自社に当てました。構成の一覧(SBOM)の出力は、いまも人が手で担っています。11月5日(木)の注意喚起が挙げた構成の把握は、手作業で満たしています。自動にすれば速くなりますが、満たしているかどうかとは別の話です。
この対応表でできることと、その先で人が決めること
この対応表でできるのは、3本の文書のどの項目を、自社のどの資料・どの問いで確かめるかを、立場ごとに最短で辿ることです。読む物を増やさずに、今日確かめる場所を1つ選べます。確かめた結果をどう判定するかは、その組織の人が決めます。対応表は地図で、歩くのはその組織の人です。地図が示すのは、どこを見ればよいかまでです。そのため「準拠」「適合」「対応済み」の語は使っていません。国の文書は企業に義務を課すものではありません。この線を先に引いておくと、確かめた結果を取締役会や委託先に説明するときに、何を自社で見たかを自分の言葉で言えます。
原本は、着眼点6区分に当たる設問を探した範囲で読みました(監査役協会の報告書は65ページ)。ほかに当てられる設問が見つかれば、この対応表に足します。更新日は2026年11月10日(火)です。原本が改まれば、この対応表も改めます。
代表コメント
国が2日で2つの文書を出し、監査役協会が1,528社の調査を公表しました。読む物が一度に増えたときに起きるのは、全部読もうとして止まることです。この対応表は、読む物を増やしません。自分の立場の1枚だけを見て、自社のどこで確かめるかが分かればそれで足ります。経営の方は2列・6行で5分です。
当社の資料の外で確かめる所も、先に6つ分けました。分けておかないと、点検表で済むと思って進めることになります。
この表は地図です。確かめる場所まで最短で連れて行きます。歩くのは、その組織の人です。
出典
個人情報の漏えい等につながる不正アクセスへの対策について~ウェブサイトやモバイルアプリに関する基本的な対策の徹底~(内閣官房国家サイバー統括室・2026年11月5日(木))。対応表A の3章8項目に使いました。サイバーセキュリティ緊急対策パッケージ(サイバーセキュリティに関する関係閣僚会議・2026年11月6日(金)に策定)。対応表B の柱と施策に使いました。
経営リスクとしてのサイバーセキュリティ ―アンケート調査から読み解く企業の現状と監査役等の着眼点―(公益社団法人日本監査役協会・月刊監査役 No.795・2026年10月29日(木))。対応表C の着眼点6区分と6つの割合に使いました。
どの語を採ったかは、出典のシートに書いています。着眼点の6区分は報告書の概要ページの語を使いました。パッケージは「策定された」と書いています。本体の表紙は「関係閣僚会議決定」ですが、同じ日の会議資料は表題が「(案)」で日付欄が空欄のため、どちらでも正しい語を選びました。
会社概要
・会社名:合同会社SecuROI(法人番号:5011203005053)
・代表者:代表社員 小山 幸輝(Yoshiki Koyama)
・代表者の経歴:情報システム・セキュリティの現場に20年以上。警察庁関連(犯罪対策支援)を経て、大手監査法人グループのセキュリティコンサルティングファームで監査対応・セキュリティコンサルティングに従事。その後、事業会社のセキュリティ部門マネージャー・アドバイザーとして、統制の内製化とIPO準備の実務を担う。
・事業内容:成長企業向けIT統制・セキュリティ診断SaaSの提供
・サービス:SecuROI(セキュロイ)|https://www.securoi.com
・お問い合わせ:support@securoi.com
PR TIMESプレスリリース詳細へ
スポンサードリンク
「合同会社SecuROI」のプレスリリース
スポンサードリンク
最新のプレスリリース
- 三井化学、横浜市および日清オイリオと新たな資源循環モデルの構築に向けた連携協定を締結11/10 11:00
- ラボグロウンダイヤモンドブランド「Vela Diamond」代表が世界最大級の宝石鑑定機関IGIの宝石学資格「G.G.」を取得 同機関のアジアパシフィックヘッドオフィスでの取得者として日本人初11/10 11:00
- コピス吉祥寺で約24種類の日本酒を飲み比べ、自分で注ぐ体験も!「SAKE FES2026 by KEG DRAFT vol.3」を11/21~23開催11/10 11:00
- ハーバー、ダマスクローズの天然精油※を配合した美容オイル『ローズスクワラン』を2027年1月5日に数量限定発売11/10 11:00
- 【ローソン】老舗茶舗「森半」の宇治抹茶を使用!生クリームのまろやかなコクと黒蜜が楽しめる『宇治抹茶スムージー』11月10日(火)発売11/10 10:40
- 最新のプレスリリースをもっと見る

