『SCS評価制度を前に、既知の脆弱性から未知の脅威まで対策できていますか?』というテーマのウェビナーを開催
配信日時: 2026-10-26 09:00:00
マジセミ株式会社は「SCS評価制度を前に、既知の脆弱性から未知の脅威まで対策できていますか?」というテーマのウェビナーを開催します。
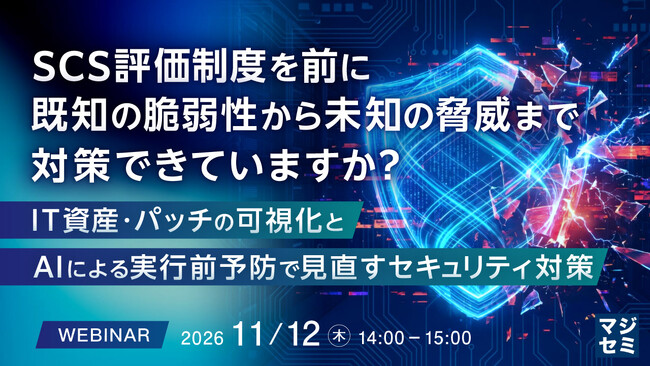
[画像1: https://prcdn.freetls.fastly.net/release_image/54842/5951/54842-5951-de3df372961b0423e654f604ec94c4a4-1280x720.jpg?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
詳細・参加申込はこちら
■SCS評価制度を契機に、改めて問われるセキュリティ対策の実効性
2026年度末からの運用開始が見込まれるSCS評価制度への対応を検討するにあたり、情報収集を始めている企業も多いのではないでしょうか。
SCS評価制度への対応は、単に特定のセキュリティツールを導入して終わりではありません。すでに何らかのセキュリティ対策を行っている企業でも、改めて確認してみると、以下のように「見えないリスク」が潜んでいるケースがあります。
・管理すべき端末やソフトウェアを正確に把握できていない
・必要なパッチが適用されておらず、既知の脆弱性が残っている
・未知のマルウェアやランサムウェアへの備えがない
重要なのは、「すでに対策しているから大丈夫」と考えるのではなく、SCS評価制度を一つの契機として、現在のセキュリティ対策を改めて見直してみることです。既知の脆弱性への対処から未知の脅威への備えまで、今の対策をどのように強化していくべきか、自社に最適な対策の全体像を、改めて整理していく必要があります。
■既知の脆弱性への対処だけでなく、未知の脅威への備えが必要
IT資産の把握やパッチ適用は、既知の脆弱性への対処を進めるうえで重要です。しかし、管理対象となる端末やソフトウェアが増える中、「どの端末に、どのパッチが適用されているのか」まで継続的に把握することは容易ではありません。
また、既知の脆弱性へ対処するだけで、すべての脅威に備えられるわけではありません。新種・亜種など未知のマルウェアも存在する中、感染後に検知・対処するだけではなく、脅威が実行される前に予防するという観点も重要になります。SCS評価制度への対応を進めるうえでも、侵入を前提とした事後対応(被害の最小化)だけでなく、そもそもの侵入や実行を許さない予防(未然防止)の観点が欠かせません。だからこそ、IT資産・パッチを管理して既知の脆弱性へ対処することと、未知の脅威を実行前に防ぐことを、それぞれ異なる役割として組み合わせて考えることが重要です。
■IT資産・パッチの可視化とAIによる実行前予防で、管理と防御を強化する方法
本セミナーでは、まずSCS評価制度の概要を解説したうえで、IT資産やパッチ適用状況を把握・管理するためのアプローチをご紹介します。具体的には、IT資産管理からセキュリティ対策まで幅広い機能を備える「MCore」を活用し、IT資産の把握とパッチ単位・PC単位の双方から適用状況を可視化して、確実な管理体制を築く方法をお伝えします。
さらに未知の脅威に対しては、 AIを活用した予防型セキュリティ「Deep Instinct」を用いたアプローチを解説します。同製品は深層学習を活用しており、既知・未知を問わず幅広い脅威に対応し、脅威が実行される前に予防する特長を持っています。
単なる製品紹介にとどまらず、SCS評価制度を契機にセキュリティ対策を見直す中で、「IT資産・パッチ管理」と「未知脅威への予防」をどう強化していくか。既知の脆弱性から未知の脅威まで、現在の対策を見直すための具体的な選択肢をお伝えします。
■こんな立場の方/こんな課題を感じている方におすすめ
・SCS評価制度が気になっており、自社への影響や必要な対応について情報収集している方
・SCS評価制度への対応に向け、現在のセキュリティ対策を見直したい方
・IT資産やソフトウェア、パッチ適用状況の把握・管理に課題を感じている方
・既知の脆弱性への対処に加え、未知のマルウェアやランサムウェアへの備えも検討している方
・情報システム/セキュリティ部門で、IT資産管理やエンドポイント対策の検討・推進を担っている方
■本セミナーで持ち帰れること
SCS評価制度の要点を把握したうえで、自社のセキュリティ対策を見直し、最適化するためのヒントを学ぶことができます。特に、「IT資産・パッチ管理による可視化」と「AIを活用した未知の脅威の予防」という2つのアプローチを通じて、自社の管理と防御を強化する具体的な道筋が明確になります。SCS評価制度への対応を見据え、特に「IT資産・パッチの管理状況」や「未知の脅威への予防体制」に課題をお持ちの方は、ぜひご参加ください。
※Deep Instinctは、Deep Instinct Ltd.の登録商標または商標です。
※MCoreは、住友電工情報システム株式会社の登録商標または商標です。
■主催・共催
TDI株式会社
住友電工情報システム株式会社
■協力
マジセミ株式会社
詳細・参加申込はこちら
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
[画像2: https://prcdn.freetls.fastly.net/release_image/54842/5951/54842-5951-7c47bb90c70571d0b4610d354718c678-400x400.jpg?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]マジセミ株式会社
〒102-0094 東京都千代田区紀尾井町3番12号
お問合せ: https://majisemi.com/service/contact/
[動画: https://www.youtube.com/watch?v=SufmqjROp0A ]
PR TIMESプレスリリース詳細へ
スポンサードリンク
「マジセミ株式会社」のプレスリリース
スポンサードリンク
最新のプレスリリース
- PHPの重大な脆弱性「PHP2shell」とは? 企業サイトが今すぐ確認すべきこと WACAが解説記事を公開10/26 10:00
- 終末期膵がん患者の「治療的腹水ドレナージ」の必要性と関連する便中細菌マーカーを同定10/26 10:00
- 【リニューアルオープン】エニタイムフィットネス横浜西口店(神奈川県横浜市)2026年10月26日(月)<24時間年中無休のフィットネスジム>10/26 10:00
- 10月31日(土)富士市「0歳からの・はじめてのオーケストラ」〜出発進行!〜ハロウィンスペシャル開催!10/26 10:00
- 京都市において自動運転バスの実証実験を開始10/26 10:00
- 最新のプレスリリースをもっと見る

